OPC UA Server
Übersicht
Die Funktion ist ab PROCON-Connect 1.5.0 verfügbar.
Der OPC UA Server ist im vorliegenden Umfang für die PROCON- zu PROCON-Kommunikation geeignet. Die Daten können auf dem OPC UA Server von PROCON-Connect gepublisht und über den OPC UA Client in PROCON-WEB Embedded Systems, PROCON-WEB SCADA oder einem anderen PROCON-Connect empfangen werden. Der OPC UA Server wird für weitere Anwendungsfälle sukzessive ausgebaut.
Server-Übersicht
Übersicht zur Verwaltung des Servers sowie der gepublishten Tags.
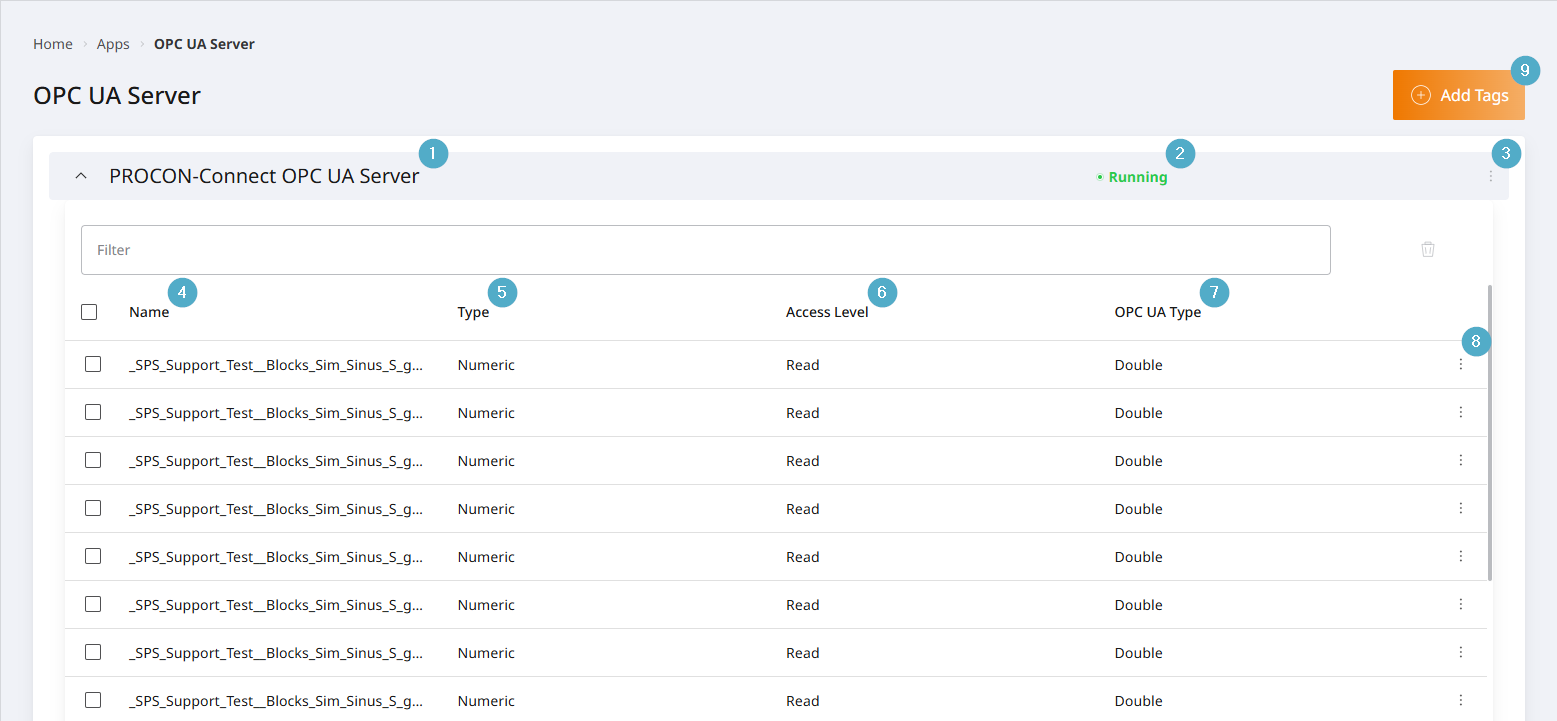
Server-Name: Name des Servers. Default ist PROCON-Connect OPC UA Server. Einstiegspunkt für Änderung ist Optionen-Menü des Servers.
Server-Status: Status des Servers. Default im Status
Gestoppt. Muss über Optionen-Menü des Servers aufAktivgesetzt werden, um Tags zu publishen.Optionen-Menü Server: Einstiegspunkt für die Konfiguration des Servers.
Name: Tag-Name des gepublishten Tags.
Typ: Datentyp des gepublishten Tags. Numerisch, logisch oder Text.
Zugriffsrechte: OPC UA Zugriffsrecht auf den Tag. Möglich sind
Lesen,SchreibensowieLesen und Schreiben. Default istLesen.OPC UA Typ: OPC UA Typ des gepublishten Tags. Numerische Tags können beim Publishen gecastet werden. Default ist Double, da PROCON-Connect numerische Tags intern als Double verarbeitet und so beim Casten keine Genauigkeit verloren geht.
Optionen-Menü published Tag: Einstiegspunkt für das Bearbeiten oder Löschen des Publishings.
Tag hinzufügen: Einstiegspunkt für das Publishen von Tags. Öffnet Dialog.
OPC UA Server konfigurieren
Über das Optionen-Menü des Servers kann die Option Bearbeiten gewählt werden. Die Konfiguration öffnet.
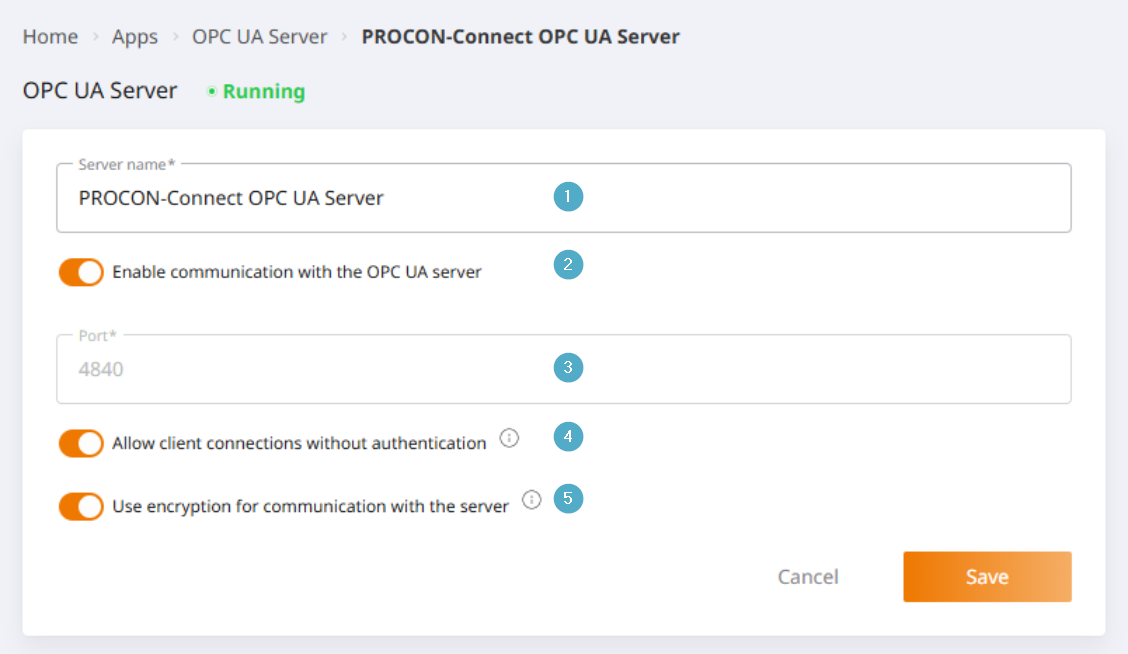
Server-Name: Name des Servers. Default ist PROCON-Connect OPC UA Server. Kann geändert werden.
Kommunikation aktivieren: Schalter zum Aktivieren/Stoppen des OPC UA Servers. Um Tags zu publishen, muss der Server aktiviert werden.
Port: Default Port ist 4840. Kann unter u-OS derzeit nicht geändert werden.
Erlaube Client-Verbindungen ohne Authentifizierung: Wenn aktiviert, können alle Clients eine Verbindung zu diesem Server herstellen, ohne Authentifizierungsdaten angeben zu müssen. Wenn deaktiviert, müssen Clients gültige Anmeldeinformationen angeben, um eine Verbindung herzustellen. Es ist möglich, sich mit Benutzern anzumelden, die in der Benutzerverwaltung der PROCON-Instanz hinterlegt sind. Hier existiert eine entsprechende Berechtigung, die dem User über eine Rolle zugewiesen werden muss.
Verschlüsselung für Kommunikation mit Server verwenden: Wenn aktiviert, ist die Kommunikation mit dem Server verschlüsselt. Der Server erstellt ein self-signed Zertifikat für die Verschlüsselung. Wenn deaktiviert, ist die Kommunikation mit dem Server unverschlüsselt.
Tags publishen
Über den Button Tags hinzufügen kann der Dialog zum Hinzufügen von published Tags geöffnet werden.
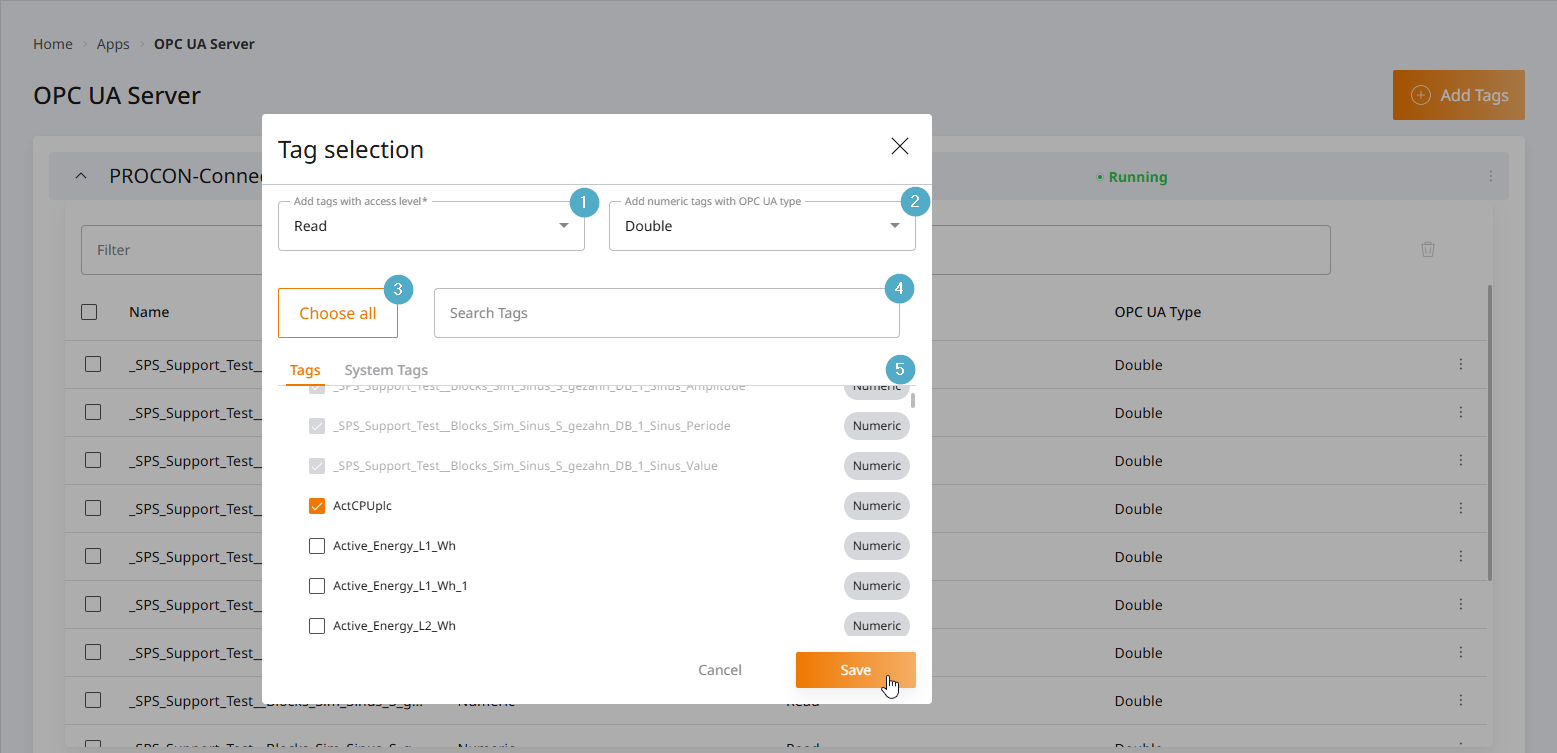
Zugriffsrecht: OPC UA Zugriffsrecht auf den Tag. Möglich sind
Lesen,SchreibensowieLesen und Schreiben. Default istLesen.OPC UA Typ numerischer Tags: OPC UA Typ des gepublishten Tags. Numerische Tags können beim Publishen gecastet werden. Default ist Double, da PROCON-Connect numerische Tags intern als Double verarbeitet und so beim Casten keine Genauigkeit verloren geht.
Alle auswählen: Globale Auswahl/Abwahl aller Checkboxes.
Tag suchen: Filter auf Tag-Name.
Tag-Auswahl: Über die Tabs
TagsundSystem Tagskann die Auswahl umgeschaltet werden. Tags können über Checkboxes für das Hinzufügen markiert werden. Nach Speichern der Auswahl wird diese gepublisht.